AlertX AI
Актау · Западный Казахстан

Кибербезопасность
для вашего
бизнеса

ТОО «IntelX» — оперативный центр информационной безопасности. Мониторинг угроз 24/7, защита от кибератак и комплексные решения для вашей инфраструктуры.

Оставить заявку
Мониторинг 24/7
SOC активен
0 угроз сейчас
24/7
Мониторинг без остановок
≤30мин
Реакция на критический инцидент
12+
Направлений ИБ-услуг
#1
SOC на Западе Казахстана
Услуги

Полный спектр защиты

Все необходимые компетенции для защиты вашей ИТ-инфраструктуры — в одной компании.

SOC — Оперативный центр ИБ

Непрерывный мониторинг и реагирование на угрозы в режиме 24/7.

Ключевая услуга

Тест на проникновение

Внешний и внутренний Pentest — находим уязвимости до злоумышленников.

Популярно

Компьютерная криминалистика

Форензика, восстановление данных, экспертные заключения для суда.

Уникально

Аудит ИТ / ИБ

Комплексная оценка состояния защищённости инфраструктуры.

Обязательно

AlertX AI — наша разработка

Собственная SIEM+SOAR+UEBA платформа с ИИ-анализом угроз.

Собственный продукт

Red Teaming

Реалистичная имитация целевых кибератак для проверки готовности команды.

Продвинуто
Клиенты

Работаем с ключевыми организациями

Государственные учреждения
Объекты КВОИКИ
Квазигосударственные компании
Частный бизнес
О компании

ТОО «IntelX»

Ведущий поставщик услуг кибербезопасности на Западе Казахстана. Оперативный центр информационной безопасности в Актау — первый и единственный в регионе.

Связаться с нами
Оперативный центр ИБ
Мониторинг 24/7, реагирование на инциденты
Лицензированная деятельность
Соответствие требованиям НКЦИБ и РГУ "КИБ"
Собственный продукт AlertX AI
Зарегистрирован в реестре авторских прав РК
Опытная команда
Специалисты с многолетним опытом в ИБ
Наша миссия

Защита бизнеса от современных угроз

В 2025 году Казахстан занял 51-е место в глобальном индексе кибербезопасности, что подчёркивает необходимость усиления мер в этой области.

В Мангистауской области важную роль в обеспечении кибербезопасности играет компания ТОО «IntelX», которая обладает Оперативным центром информационной безопасности, оснащённым передовыми технологиями и высококвалифицированными специалистами.

Компания стремится не только идти в ногу с киберугрозами, но и опережать их, предоставляя клиентам эффективные и надёжные решения для защиты данных и инфраструктуры.

Приоритеты развития

Тренды, которым мы следуем

Искусственный интеллект

Внедрение ИИ и машинного обучения в защитные системы для противостояния новым угрозам.

Защита IoT-устройств

Комплексные решения для защиты устройств Интернета вещей от использования как уязвимых точек.

Критическая инфраструктура

Усиление безопасности энергетических, транспортных и других критически важных систем.

Информационная безопасность

Наши услуги

Полный спектр услуг по защите вашей цифровой инфраструктуры.

Оперативный центр информационной безопасности (SOC)

Непрерывный мониторинг угроз, выявление и нейтрализация инцидентов ИБ в реальном времени. Команда аналитиков 24/7.

Ключевая услуга

Аудит ИТ / ИБ

Комплексная проверка состояния защищённости инфраструктуры, выявление слабых мест и рекомендации по их устранению.

Базовая услуга

Компьютерная криминалистика (Форензика)

Извлечение данных с редких носителей, восстановление удалённых файлов и паролей, экспертные заключения для судебных процессов.

Уникально в регионе

Тесты на проникновение (Pentest)

Внешние и внутренние пентесты ИТ-инфраструктуры — анализ защищённости глазами злоумышленника. Black/Grey/White box.

Популярно

Имитация целевых кибератак (Red Teaming)

Реалистичная симуляция APT-атак для проверки готовности команды безопасности и систем обнаружения.

Продвинуто

Анализ ПО и приложений на уязвимости

Поиск уязвимостей в мобильных и веб-приложениях, программном обеспечении — статический и динамический анализ.

Актуально

Внедрение DLP-системы

Развёртывание и техническая поддержка систем предотвращения утечек данных — защита конфиденциальной информации.

Популярно

Обучение сотрудников основам ИБ

Тренинги и обучение персонала основам информационной безопасности и сетевым настройкам с проведением тестирования.

Регулярно

Разработка технической документации

Разработка политик, регламентов и нормативной документации согласно требованиям ИБ и законодательству РК.

Обязательно

Развёртывание MDM-платформы

Платформа удалённого управления и защиты служебных мобильных устройств сотрудников.

Современно

Развёртывание ИТ-платформ и сетей

Настройка, сопровождение локальных сетей, сетевого оборудования и информационных систем любой сложности.

Комплексно

Экспертиза зловредного ПО

Анализ вредоносных программ, исследование вирусов, троянов и других угроз для понимания механизма атаки.

Глубокий анализ

SOC — сердце нашего
сервиса ИБ

Оперативный центр обеспечивает непрерывный мониторинг и молниеносное реагирование. Передовые технологии + опытные аналитики.

≤30мин
Критический инцидент
24/7
Мониторинг
SIEM
Корреляция событий
EDR
Конечные точки
CriticalПопытка брутфорса SSH00:14
HighАномальный исходящий трафик02:31
MediumИзменение привилегий учётной записи08:47
LowНеуспешный вход в нерабочее время11:05
MediumЗапуск несанкционированного скрипта14:22
🔬 Собственная разработка · Свидетельство РК № 73676

PhantomX

Sandbox YARA MITRE ATT&CK AI MISP Multi-tenant

Коммерческая платформа динамического и статического анализа вредоносного ПО для SOC-центров, аналитических лабораторий и государственных структур. Полный цикл исследования — от загрузки файла до подробного отчёта с вердиктом, IOC и маппингом MITRE ATT&CK.

Запросить демо
PhantomX — Win32.AgentTesla.exe
3.4
ВЕРДИКТ
ПОДОЗРИТЕЛЬНО
VM phantomx-win10
152.5s · Задача #49
18
Процессов
42
DNS запросов
3
MITRE техник
CRIT Brute force — SSH detected
MED RegCreateKey — persistence detected
YARA Malware_Detection rule matched

Свидетельство об авторском праве РК

PhantomX зарегистрирован в Государственном реестре прав на объекты, охраняемые авторским правом Республики Казахстан.

Дата создания: 11.05.2026

№ 73676 от 2 июня 2026 года
О продукте

Что такое PhantomX?

PhantomX — коммерческая платформа динамического и статического анализа вредоносного ПО, разработанная для казахстанского и СНГ-рынка. Предоставляет полный жизненный цикл анализа: от загрузки файла до генерации подробного отчёта.

Платформа построена по модели мультиарендности: один экземпляр обслуживает нескольких клиентов с полной изоляцией данных на уровне базы данных. Встроенный ИИ-ассистент (PhantomX AI) расшифровывает технические находки понятным языком.

Ориентирован на SOC, аналитические лаборатории, госструктуры
Версия v0.41.0 · Дата создания 11.05.2026
Язык интерфейса: RU / KK / EN
Развёртывание: Docker Compose одной командой
10+
семейств малвары C2
17
категорий сигнатур
5
источников скоринга
120s
время анализа
Возможности

Полный цикл анализа вредоносного ПО

Статический анализ
PE · APK · Office · JS
  • Разбор PE-формата: заголовки, секции, энтропия, импорт/экспорт
  • YARA-сканирование с горячей перезагрузкой правил
  • Детектирование упаковщиков, распаковка UPX
  • Анализ Android APK/DEX, макросов Office/VBA, JavaScript
  • Извлечение строк: IP, домены, URL, Base64, пути файлов
Динамический анализ
KVM · Windows 10 · ETW
  • Исполнение в изолированной ВМ Windows 10 (KVM/libvirt)
  • Перехват системных вызовов через ETW (ядро, файлы, реестр, сеть)
  • Мониторинг файловой системы, реестра и процессов в реальном времени
  • Автоматическое восстановление чистого снапшота после анализа
  • Потоковая передача событий на хост каждые 15 секунд
Сетевой анализ
PCAP · Suricata · INetSim
  • Захват и разбор PCAP-трафика (dpkt)
  • Suricata IDS — сигнатурный анализ сетевых угроз
  • Детектирование DGA-доменов и C2 beaconing
  • INetSim: имитация HTTP, HTTPS, DNS, SMTP для ВМ
  • Расшифровка SSL/TLS трафика
PhantomX AI
ИИ-ассистент аналитика
  • Объяснение технических находок понятным языком (RU/KK/EN)
  • Генерация YARA-правил по образцу
  • Ответы на вопросы о малвари, CVE, тактиках APT
  • Рекомендации по реагированию на инцидент
  • Диалоговый интерфейс прямо внутри отчёта
Скоринг и вердикт

Взвешенная оценка из 5 источников

×0.50
Поведение
×0.25
YARA
×0.15
Сигнатуры
×0.07
Сеть
×0.03
Suricata
< 2.0
Чистый
2.0–4.5
Подозрительный
≥ 4.5
Вредоносный
C2 конфигурации

Автоизвлечение для 10 семейств малвары

AsyncRAT
AgentTesla
CobaltStrike
DCRat
LummaStealer
NjRAT
QuasarRAT
RedLine
Remcos
XWorm
MISP Integration

Интеграция с MISP — автоотправка IOC

PhantomX автоматически экспортирует индикаторы компрометации (IOC) в Malware Information Sharing Platform (MISP) — платформу для обмена данными об угрозах между организациями.

Настраиваемый уровень распространения (0–4)
Уровень угрозы: низкий, средний, высокий
Авто-отправка при завершении анализа
Теги TLP по умолчанию (tlp:amber, tlp:red и др.)
Проверка SSL-сертификата сервера MISP
Тест подключения прямо из веб-интерфейса
MISP Интеграция ● Неактивна
URL сервера MISP
https://misp.example.com
Уровень распространения
0 — Ваша организация
Уровень угрозы
2 — Средний
Теги по умолчанию
tlp:amber
Сохранить
Тест подключения
Интеграции

Подключается к вашей экосистеме

MISP
Автоэкспорт IOC в платформу обмена угрозами
VirusTotal v3
Обогащение IOC данными из глобальной базы
AlienVault OTX · AbuseIPDB
Репутация IP и доменов в реальном времени
Telegram · Email · Webhook
Уведомления об анализе и новых угрозах
Prometheus + Grafana
9 панелей мониторинга: нагрузка, очередь, YARA-хиты
Экспорт отчётов

Любой формат для любой задачи

PDF
Отчёт для руководства
JSON
Машиночитаемый
STIX
Стандарт обмена угрозами
Sigma
Правила для SIEM
ATT&CK
Navigator Layer
MAEC 5.0
Стандарт описания малвари
Развёртывание
# Установка PhantomX
sudo bash deploy/install.sh
# Автоматически: Docker, KVM, nginx, TLS, БД, первый клиент
✓ Готово — https://your-server:9443
Запросить демо →
🏆 Собственная разработка · Авторское свидетельство РК № 69154

AlertX AI

SIEM SOAR AI UEBA

Единая платформа кибербезопасности с локальным ИИ-анализом. Заменяет отдельные продукты SIEM, SOAR, UEBA, Threat Intelligence — развёртывание одной командой.

Запросить демо
AlertX AI — Security Dashboard
1,247
Events/hour
3
Critical
98%
Uptime
CRITBrute force detected — SSH00:14
HIGHAnomalous outbound traffic02:31
MEDPrivilege escalation attempt08:47
LOWLogin outside business hours11:05
MEDUnauthorized script execution14:22

Свидетельство об авторском праве РК

AlertX AI зарегистрирован в Государственном реестре прав на объекты, охраняемые авторским правом Республики Казахстан.

№ 69154 от 27 марта 2026 года
Возможности платформы

Всё необходимое в одном продукте

SIEM
Управление событиями ИБ
  • Сбор логов из любых источников — 26 встроенных парсеров
  • 991 правило детекции на базе OpenSearch Alerting
  • 40+ техник MITRE ATT&CK
  • Визуальный конструктор правил без кода
  • Полнотекстовый поиск с SQL и PPL запросами
  • Автоматическая генерация отчётов по расписанию
SOAR
Оркестрация и автоматизация
  • Управление инцидентами с kanban-доской и timeline
  • Плейбуки: блокировка IP, изоляция хоста, создание инцидента
  • Auto-response: critical → автоинцидент, TI match → автоблокировка
  • Active Response через Wazuh — удалённые команды на агентах
  • Интеграция: Telegram, Slack, Teams, Jira, ServiceNow, TheHive
UEBA
Поведенческая аналитика
  • Профилирование поведения пользователей и сущностей (User & Entity)
  • Базовые линии активности — отклонения от нормы в реальном времени
  • Risk Scoring пользователей — динамический скоринг 0–100
  • Детекция инсайдерских угроз и скомпрометированных учётных записей
  • Обнаружение аномалий входов: время, геолокация, устройство
  • ML-выявление lateral movement и privilege escalation
AI-анализ
Локальный ИИ без облака
  • ИИ-описание угрозы, оценка риска, рекомендации (RU/KK/EN)
  • Локальный LLM — данные не покидают периметр
  • Корреляционный контекст: kill chain narrative
  • AI Chat — диалог по конкретному алерту
  • ML Anomaly Detection — 4 типа детекторов
  • Дедупликация и фильтрация ложных срабатываний
Compliance

Соответствие стандартам

CIS v8
Автооценка по 20 контролям CIS Controls
PCI-DSS v4
Оценка по 18 требованиям стандарта
ISO 27001
Оценка по 18 контролям ИБ
RBAC + 2FA
Роли, мультитенантность, LDAP/SSO
Развёртывание

Просто запустить

Docker Compose — развёртывание одной командой. Модульная архитектура — включение/отключение модулей на ваш выбор.

# Развёртывание AlertX AI
git clone alertx-platform
cd alertx && docker-compose up -d
✓ Platform ready — localhost:3000
Лицензирование

Гибкие условия

Стоимость лицензирования зависит от количества источников логов и рассматривается индивидуально для каждого клиента.

Мультитенантность — несколько организаций
Масштабирование от 1 до N нод
Мультиязычный ИИ-анализ (RU / KK / EN)
Запросить КП →
Документы

Лицензии и соответствие

Вся деятельность ТОО «IntelX» осуществляется в строгом соответствии с законодательством Республики Казахстан.

Лицензия на деятельность в сфере ИБ

Разрешение на осуществление деятельности по технической защите информации согласно требованиям КНБ РК.

Соответствие нормам и законам РК

Работаем в соответствии с ЗРК «Об информатизации» и Едиными требованиями в области ИКТ и ИБ (Постановление №832).

Авторское свидетельство AlertX AI

Свидетельство № 69154 от 27.03.2026 — внесение сведений в Государственный реестр авторских прав РК.

Международные стандарты

Применяем методологии ISO 27001, OWASP, PTES, MITRE ATT&CK и другие мировые стандарты.

PCI DSS

Компетенции по стандарту безопасности данных платёжных карт PCI DSS для работы с финансовыми организациями.

Сертификация ISO 9001

Система менеджмента качества сертифицирована по стандарту СТ РК ISO 9001-2016 (ISO 9001:2015). Область сертификации — деятельность в сфере кибербезопасности и работа оперативного центра информационной безопасности.

Государственные тендеры

Участие в государственных закупках по тематике информационной безопасности и технической защиты информации.

Проверка лицензии

Проверьте по номеру из лицензионного сертификата, что лицензия выдана ТОО «IntelX», и посмотрите её условия.

Проверить лицензию →

AlertX AI — техническая спецификация

Разделы интерфейса, архитектура решения, отказоустойчивость и сетевые порты. Версия 1.0 от 17.07.2026.

Скачать PDF · 3,6 МБ

AlertX AI — интеграция по API

REST API, приём событий, webhook с подписью HMAC-SHA256 и WebSocket. Версия 1.0 от 17.07.2026.

Скачать PDF · 540 КБ
Все услуги
Информационная безопасность

Оперативный центр информационной безопасности

ОЦИБ — интегрированное решение для защиты ИТ-инфраструктуры на основе постоянного мониторинга и реагирования на инциденты.

Что такое ОЦИБ?

Оперативный Центр Информационной Безопасности (ОЦИБ) — это интегрированное решение для защиты ИТ-инфраструктуры, основанное на постоянном мониторинге, контроле и реагировании на инциденты. Главная задача — борьба с кибератаками и проактивная защита от внешних и внутренних угроз.

Мониторинг событий информационной безопасности
Выявление, реагирование и предотвращение инцидентов ИБ
Регуляторное сканирование на наличие уязвимостей
Учёт и контроль элементов ИТ-инфраструктуры
Время реагирования
Критический≤ 30 мин
Высокий≤ 40 мин
Средний≤ 60 мин
Низкий≤ 90 мин
Уведомление: Личный кабинет · Telegram · Звонок · Email

Ежемесячный отчёт включает:

Краткие выводы
Текущий уровень защищённости ИТ-инфраструктуры
Выявленные проблемы
Слабые места в процессах обеспечения ИБ
Список событий
Все зарегистрированные за период инциденты
Подозрительные события
Не классифицированные как инциденты
Описание инцидентов
Характер, последствия и анализ
Уязвимости и рекомендации
Пути устранения и повышения защиты

Threat Intelligence и Threat Hunting

Threat Intelligence

Киберразведка — сбор, анализ и интерпретация данных об актуальных угрозах из открытых источников (OSINT), специализированных платформ и внутренней аналитики. Инструменты: YARA, Sigma, MISP.

Threat Hunting

Активный поиск угроз, прошедших мимо стандартных систем защиты. Анализ логов, сетевого трафика и поведенческих аномалий. Выявляем скрытые атаки до того, как они нанесут вред.

Подключить SOC →
Все услуги
Информационная безопасность

Аудит ИТ / ИБ

Всесторонняя проверка защищённости ИТ-инфраструктуры с детальным отчётом и рекомендациями.

О услуге

Аудит информационной безопасности даёт возможность оценить уровень защиты ИТ-активов компании. Наши специалисты проводят всестороннюю проверку, выявляя уязвимости и несоответствия.

По итогам составляется детализированный отчёт с рекомендациями, основанными на международных лучших практиках.

Как мы работаем

1
Подписываем NDA
Соглашение о неразглашении для защиты информации
2
Проводим интервью
Собираем информацию, проверяем настройки компонентов ИС
3
Проводим технический аудит
Анализируем инфраструктуру, ПО и конфигурации — сканирование уязвимостей, проверка прав доступа и защищённости систем
4
Формируем отчёт
Текущее состояние, выявленные проблемы, рекомендации

Что проверяем

Сетевая инфраструктура — маршрутизаторы и коммутаторы
Серверы и облачные решения — настройки и безопасность
Программное обеспечение — ОС и приложения
СУБД — конфигурация и права доступа
Политики безопасности — процедуры и регламенты
Процессы управления инцидентами и реагирования
Заказать аудит →
Все услуги
Информационная безопасность

Компьютерная криминалистика (Форензика)

Для внутрикорпоративного расследования или для суда — экспертное заключение.

Извлечение и анализ данных

Извлечение данных с редких носителей: SSD MacBook, промышленные карты памяти, серверные SAS/U.2
Поиск артефактов взлома на локальном устройстве
Расследование в области сетевого трафика
Анализ файлов и бинарных данных, оставшихся после атаки
Создание дампа оперативной памяти
Извлечение данных из теневых копий системы
Восстановление и анализ удалённых файлов
Извлечение паролей к зашифрованным данным

Расследования и экспертизы

Исследование цифровых доказательств для уголовных дел
Расследование внутрикорпоративных инцидентов ИБ
Анализ переписки в мессенджерах и социальных сетях
Исследование данных из мобильных устройств
Составление экспертного заключения для суда
Восстановление удалённых и повреждённых данных
Заказать экспертизу →
Все услуги
Информационная безопасность

Тесты на проникновение (Pentest)

Всестороннее тестирование для обнаружения слабых мест в ИТ-инфраструктуре. Стандарты: NIST SP800-115, OSSTMM, PTES.

BlackBox

Пентестер работает без предварительных данных о системе — полная имитация внешнего злоумышленника

GreyBox

Пентестер имеет ограниченную информацию или доступ к учётной записи — имитация инсайдерской угрозы

WhiteBox

Полный доступ к исходному коду и конфигурации — глубокий анализ, недоступный другими методами

Внешний пентест

Моделирование атаки из внешней среды. Исследуются открытые порты, уязвимости веб-сервисов, конфигурация сетевого оборудования.

—Сбор информации из открытых источников
—Выявление точек входа и векторов атак
—Обнаружение уязвимостей и их эксплуатация
—Социальный инжиниринг (при необходимости)
—Подробный отчёт с рекомендациями

Внутренний пентест

Симуляция атак с позиции внутреннего пользователя. Выявляются уязвимости, доступные изнутри периметра.

—Проводится по модели Grey Box
—Права обычного сотрудника компании
—Анализ горизонтального перемещения
—Оценка готовности к реагированию
—Эффективные стратегии защиты в отчёте
Заказать Pentest →
Все услуги
Информационная безопасность

Обучение сотрудников основам ИБ

Повышение осведомлённости персонала в области информационной безопасности и сетевых технологий.

Программа обучения

Основы информационной безопасности
— Угрозы и уязвимости современных систем
— Политики безопасности компании
— Практики безопасного поведения
Сетевые настройки
— Основы сетевой архитектуры
— Настройка и управление сетевыми устройствами
— Проблемы безопасности в сетях

Методы и результат

Лекции и семинары
Теоретические занятия с практикующим экспертом по ИБ
Практические занятия
Работа с реальными сценариями и примерами инцидентов
Тестирование знаний
Онлайн-тесты и практические задания по завершении курса
Результат обучения
Сотрудники смогут распознавать фишинг, социальный инжиниринг и другие угрозы. Снижение рисков утечек данных по вине персонала.
Записаться на обучение →
Все услуги
Информационная безопасность

Анализ ПО, мобильных и веб-приложений

Выявление уязвимостей в приложениях с использованием статического и динамического анализа.

Анализ ПО

От анализа исходного кода до тестирования функционала. Обнаружение уязвимостей, оптимизация кода, соответствие стандартам.

Веб-приложения

Оценка уровня безопасности веб-сервисов и защиты личных данных пользователей. OWASP Top 10 и расширенные проверки.

Мобильные приложения

Оценка устойчивости к атакам, выявление рисков утечки конфиденциальных данных. iOS и Android.

Преимущества нашего анализа

Обнаружение уязвимостей до их эксплуатации злоумышленниками
Оптимизация кода для повышения производительности
Соответствие отраслевым стандартам безопасности
Заказать анализ →
Все услуги
Информационная безопасность

Внедрение и техподдержка DLP

Комплексный подход к защите компании от утечек конфиденциальных данных.

Что включает услуга

1
Подбор и настройка DLP
Решения, адаптированные под ваши бизнес-процессы
2
Интеграция с ИТ-инфраструктурой
Полная интеграция с существующими системами
3
Обучение персонала
Обучение сотрудников работе с DLP-системой
4
Мониторинг и техподдержка
Постоянная поддержка для бесперебойной работы

Почему стоит выбрать нас

Опыт внедрений
Опыт внедрения DLP в компаниях разных отраслей и масштабов
Поддержка на всех этапах
От разработки проекта до постоянного сопровождения
Быстрая реакция
Оперативное решение любых инцидентов и вопросов
Внедрить DLP →
Все услуги
Информационная безопасность

Имитация целевых кибератак (Red Teaming)

Один из самых эффективных методов проверки готовности компании к реальным киберугрозам.

Что такое Red Teaming?

Red Teaming — симуляция атаки, проводимая командой экспертов, которая действует так же, как реальные хакеры. Цель — не просто найти уязвимости, а проверить всю систему безопасности в условиях реальной угрозы.

Что входит в услугу

Глубокий анализ безопасности всей инфраструктуры
Имитация продвинутых угроз (APT) для оценки защиты
Выявление слабых звеньев от ИТ-систем до человеческого фактора
Подробный отчёт с рекомендациями по устранению
Почему выбирают нас
Команда с многолетним опытом Red Team операций
Передовые методики реальных кибератак
Индивидуальный подход к каждому проекту
Максимальная конфиденциальность работы
Заказать Red Teaming →
Все услуги
Информационная безопасность

Разработка технической документации ИБ

Полный комплект документов для управления рисками и защиты конфиденциальной информации.

Что разрабатываем

Политики и процедуры ИБ
Документы по управлению доступом, реагированию на инциденты и всем аспектам защиты
Технические регламенты
Руководства по настройке, эксплуатации и поддержке ИТ-систем и средств защиты
Документация для аудита
Подготовка к внешним аудитам и сертификациям: ISO 27001, PCI DSS, GDPR
Актуализация документации
Обновление существующих документов с учётом текущих требований и угроз

Почему стоит выбрать нас

Знание стандартов
Глубокое знание международных и локальных стандартов ИБ
Индивидуальный подход
Документы разрабатываются под конкретный бизнес и инфраструктуру
Постоянная поддержка
Консультации по внедрению разработанных документов
Заказать документацию →
Актуальное

Новости

Последние события компании и отрасли кибербезопасности.
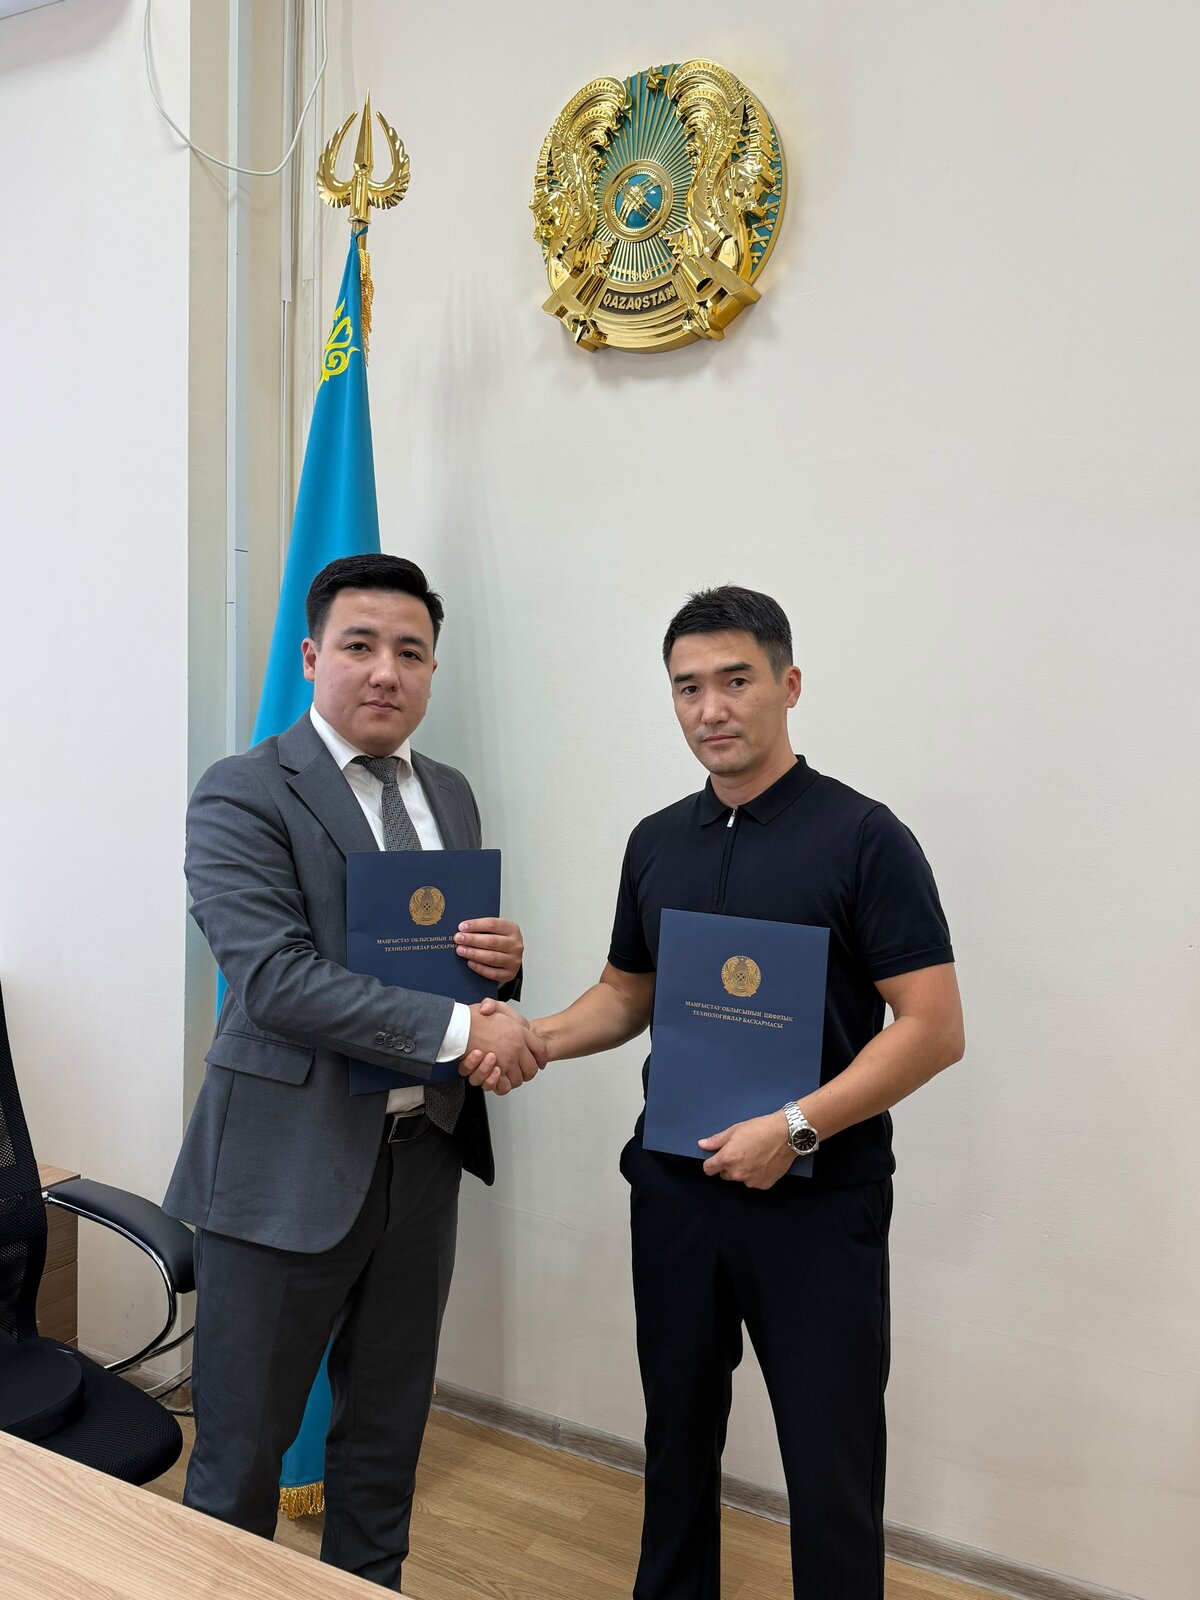
Подписание меморандума между управлением цифровых технологий Мангистауской области и ТОО «IntelX»
Партнёрство

Мангистау и IntelX объединяют усилия в сфере искусственного интеллекта.

Между управлением цифровых технологий Мангистауской области и ТОО «IntelX» подписан меморандум о сотрудничестве в области ИИ и цифровизации.
Меморандум о партнёрстве между IntelX и Федерацией Ашихара каратэ по Мангистауской области
25 СЕНТЯБРЯ 2026
Общество

IT-КОМПАНИЯ ПОДДЕРЖАЛА РАЗВИТИЕ КАРАТЭ В МАНГИСТАУСКОЙ ОБЛАСТИ

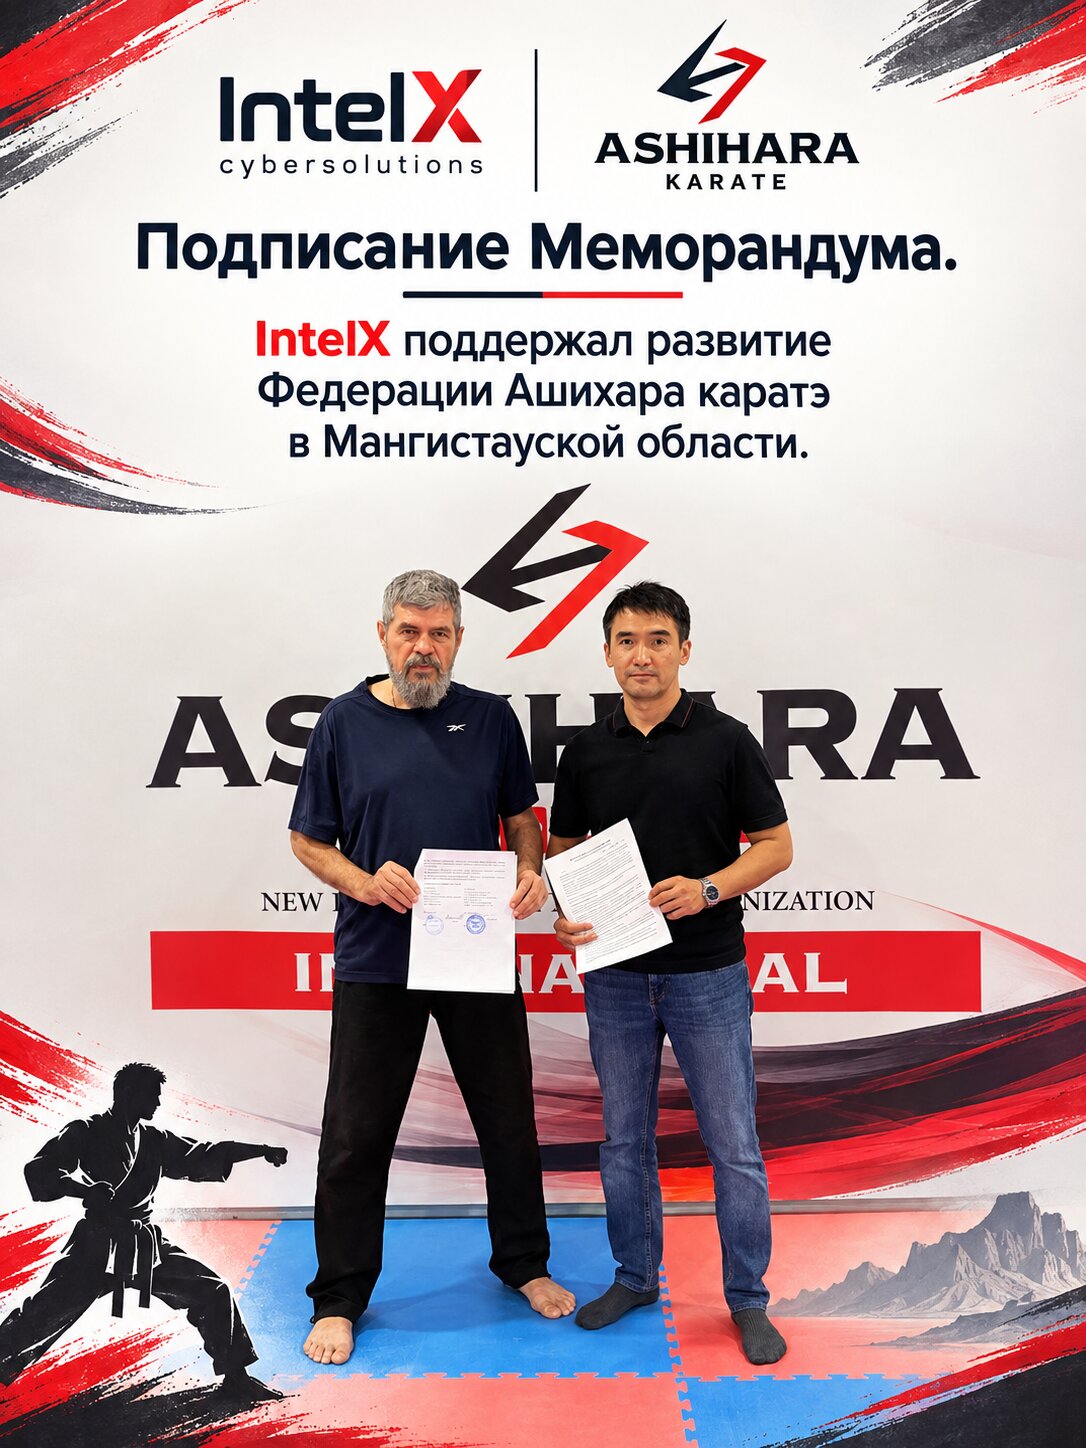
25 сентября 2026 года ТОО «IntelX» — компания, работающая в сфере кибербезопасности и разработки программных продуктов, — подписала меморандум о сотрудничестве с Общественным объединением «Федерация Ашихара каратэ по Мангистауской области» в лице руководителя Отарова Игоря Викторовича.
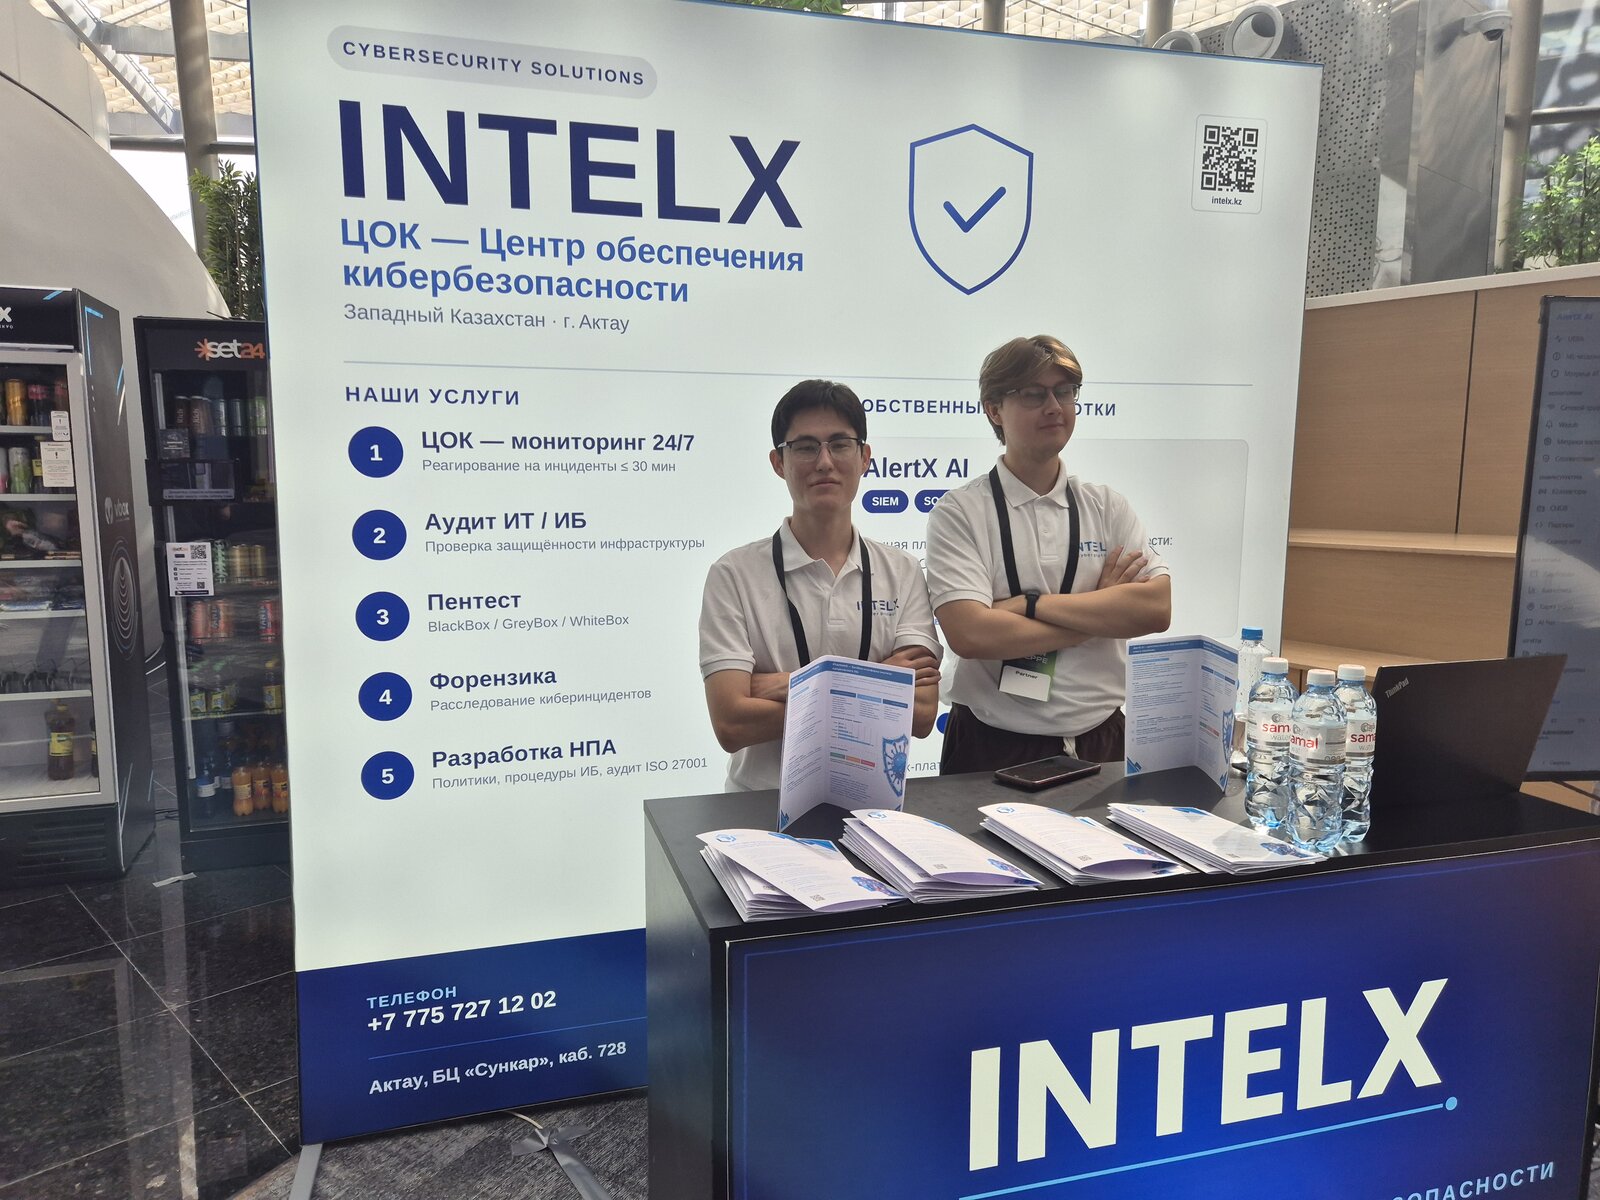
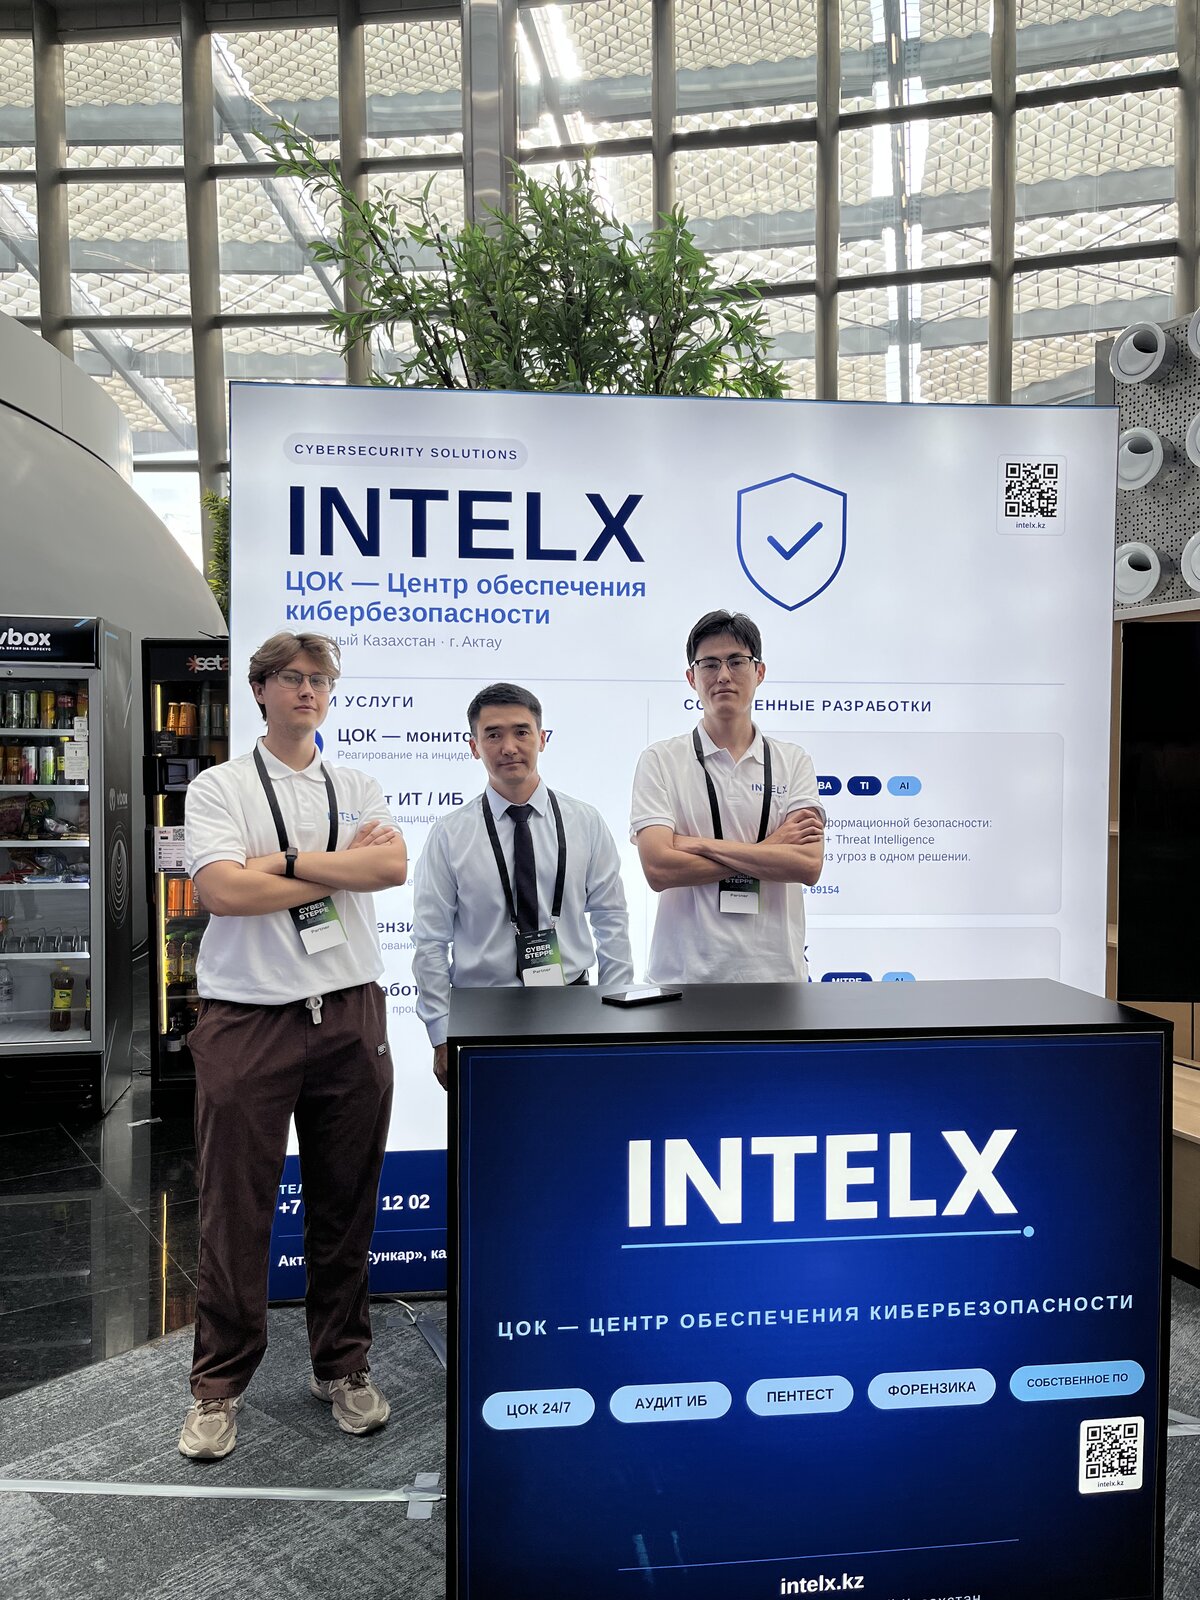
Стенд IntelX на конференции Cyber Steppe 2026 на площадке Alem.ai в Астане
10–11 СЕНТЯБРЯ 2026
Событие

Cyber Steppe 2026 — конференция по кибербезопасности.

10-11 сентября 2026 года в Астане, на площадке Alem.ai состоялась конференция Cyber Steppe, посвящённая вопросам кибергигиены и цифровой устойчивости.

27 МАРТА 2026
Продукт

AlertX AI получил авторское свидетельство РК № 69154

Наша платформа кибербезопасности AlertX AI официально зарегистрирована в Государственном реестре авторских прав Республики Казахстан. Это подтверждает оригинальность разработки и защищает интеллектуальную собственность авторов.

18 МАЯ 2026
Отрасль

Технологический консорциум по кибербезопасности

Технологический консорциум по кибербезопасности начал работу в энергетическом секторе Казахстана. В состав Консорциума вошли ведущие оперативные центры информационной безопасности страны, выразившие готовность выделить свои ресурсы и объединить усилия с государством в защите объектов ТЭК от современных киберугроз. Как сообщили в Минэнерго, основными задачами Консорциума на текущем этапе станут проведение комплексного аудита кибербезопасности всех критически важных объектов энергетического сектора, а также разработка единых нормативных требований и стандартов по обеспечению их защиты.

Смотреть видео на YouTube →
2024
Отрасль

Казахстан занял 78-е место в глобальном индексе кибербезопасности

Это подчёркивает необходимость усиления мер в сфере ИБ. IntelX продолжает развивать компетенции и расширять спектр услуг для повышения уровня защищённости бизнеса и государственных структур на Западе Казахстана.

Читать статью →
Следите за нашими новостями в Telegram-канале @OCIBintelx
Партнёрство

Мангистау и IntelX объединяют усилия в сфере искусственного интеллекта.

Подписание меморандума о сотрудничестве в области ИИ и цифровизации

Между управлением цифровых технологий Мангистауской области и ТОО «IntelX» подписан меморандум о сотрудничестве в области ИИ и цифровизации.

Что это даёт региону:

ИИ-решения для госуслуг. Разработка цифровых технологий и интеллектуальных ассистентов, которые повышают качество государственных услуг и автоматизируют рабочие процессы. Проекты IntelX пройдут пилотное тестирование в работе управления.

Кадры из Мангистау. Студенты и молодые специалисты региона смогут пройти производственную стажировку, бесплатное обучение по направлениям IT и ИИ и получить практические навыки.

Информационная безопасность. Проекты будут реализованы с полным соблюдением требований ИБ и конфиденциальности персональных данных. Кроме того, госслужащих обучат основам информационной безопасности.

Сотрудничество проходит в рамках поручений Главы государства по развитию цифровой трансформации и технологий искусственного интеллекта в стране

Вместе строим цифровое будущее региона

Общество

IT-КОМПАНИЯ ПОДДЕРЖАЛА РАЗВИТИЕ КАРАТЭ В МАНГИСТАУСКОЙ ОБЛАСТИ

г. Актау  •  25 сентября 2026 года

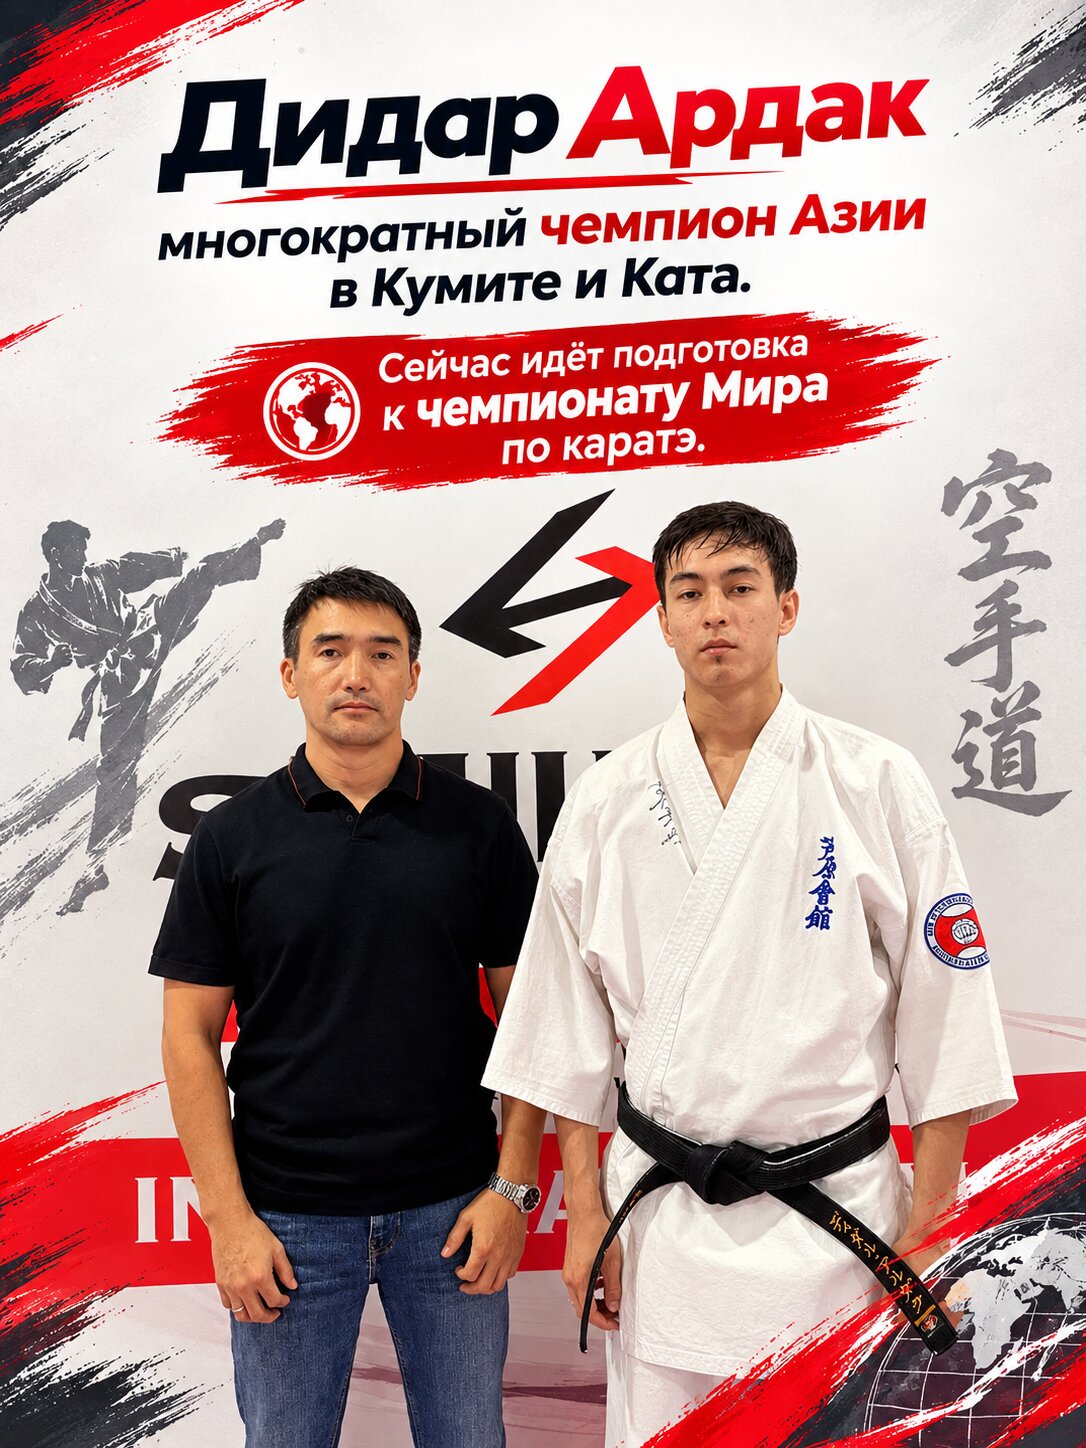
Партнёрство IntelX и Федерации Ашихара каратэ по Мангистауской области Подписание меморандума о сотрудничестве Дидар Ардак — многократный чемпион Азии в Кумите и Ката
1 / 3

Подписание меморандума о сотрудничестве между ТОО «IntelX» и Федерацией Ашихара каратэ по Мангистауской области

25 сентября 2026 года ТОО «IntelX» — компания, работающая в сфере кибербезопасности и разработки программных продуктов, — подписала меморандум о сотрудничестве с Общественным объединением «Федерация Ашихара каратэ по Мангистауской области» в лице руководителя Отарова Игоря Викторовича.

Это наш скромный, но искренний вклад в развитие спорта среди подрастающего поколения и взрослых спортсменов. Мы убеждены: поддержка и развитие спорта Ашихара Каратэ — задача не только государства и крупных организаций, но и любого бизнеса, которому небезразлично будущее региона.

В рамках меморандума IntelX будет оказывать Федерации информационную и организационную поддержку, а также содействовать популяризации Ашихара каратэ в Мангистауской области.

Воспитанник Федерации Ашихара каратэ готовится к чемпионату мира

Прямо сейчас воспитанники Федерации готовятся к чемпионату Мира по каратэ среди взрослых, который пройдёт в городе Орел (Россия) в ноябре 2026г. Чемпионат Мира по каратэ собирает около 3000 участников со всех стран мира.

Впервые поедет представитель Ашихара Каратэ, многократный чемпион Азии среди взрослых в Кумите и Ката - Дидар Ардак (обладатель черного пояса, 20 лет) в составе сборной Казахстана. Молодой педагог Дворца Школьников.

Желаем ребятам упорства на тренировках, уверенности на татами и заслуженных побед!

Событие

Cyber Steppe 2026 — конференция по кибербезопасности.

10–11 сентября 2026 года  •  Астана, площадка Alem.ai

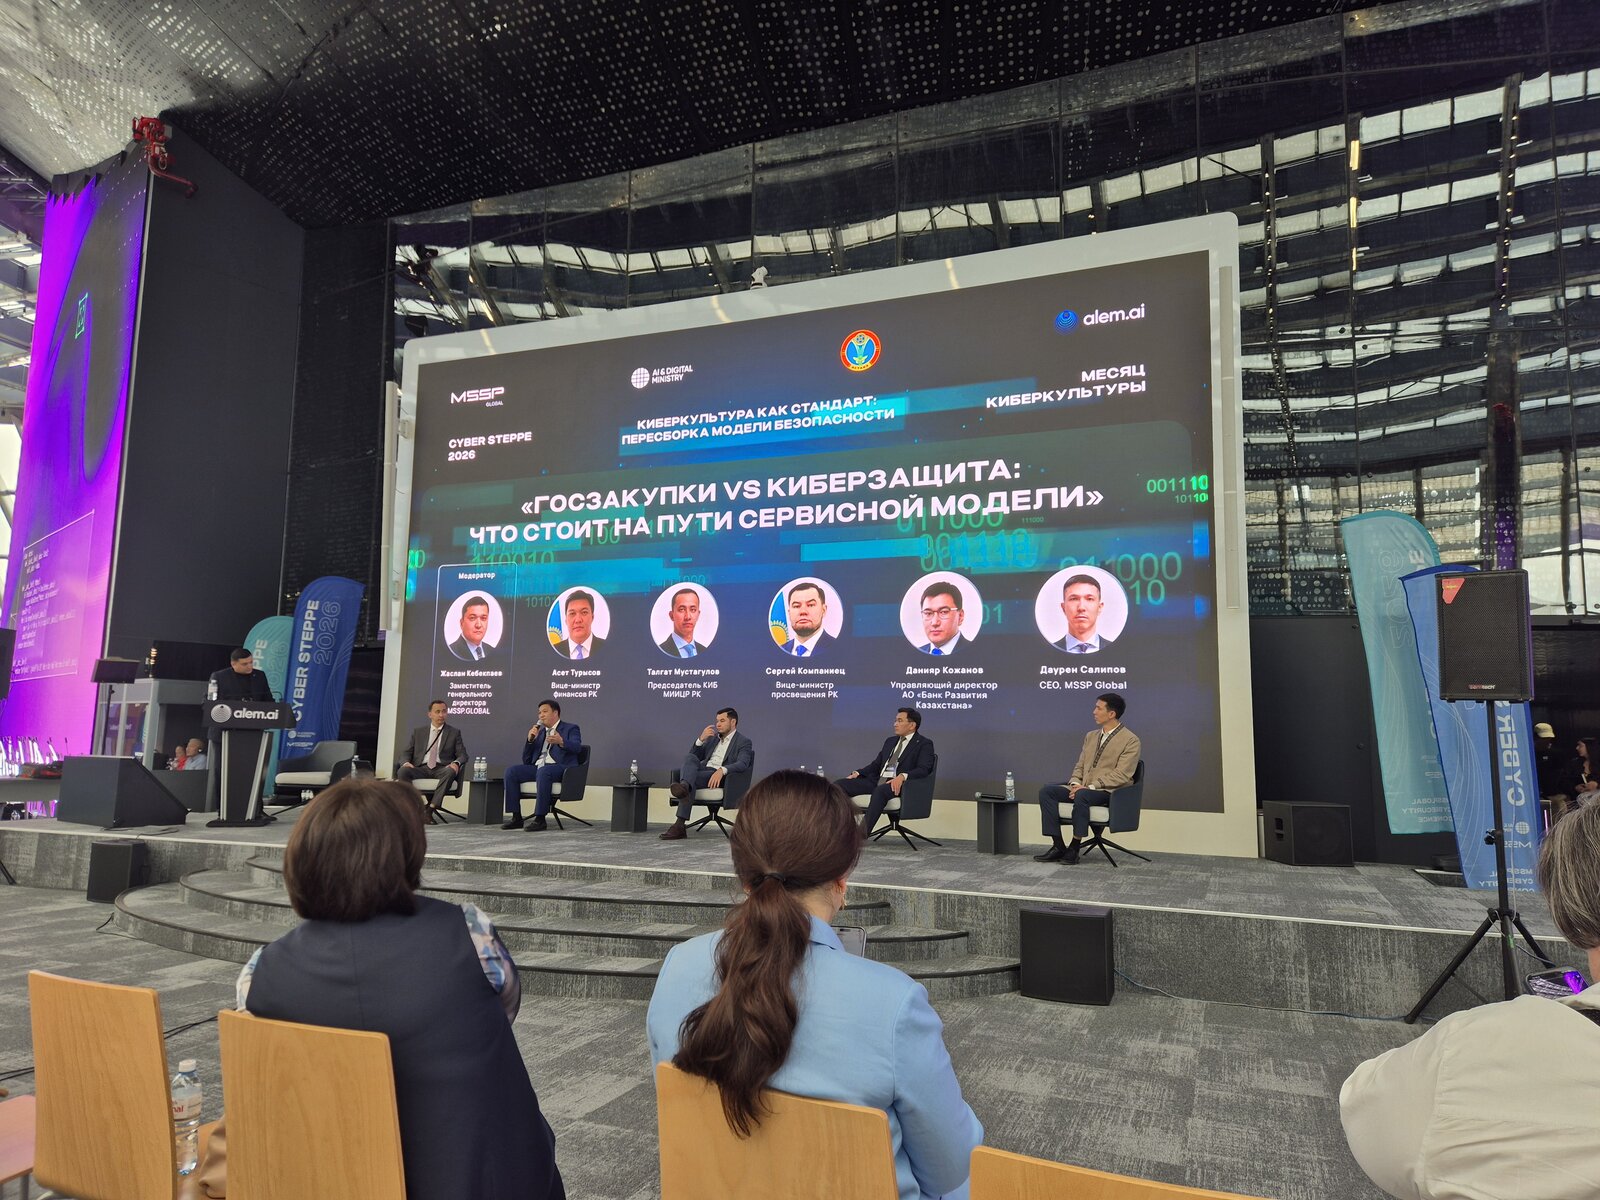
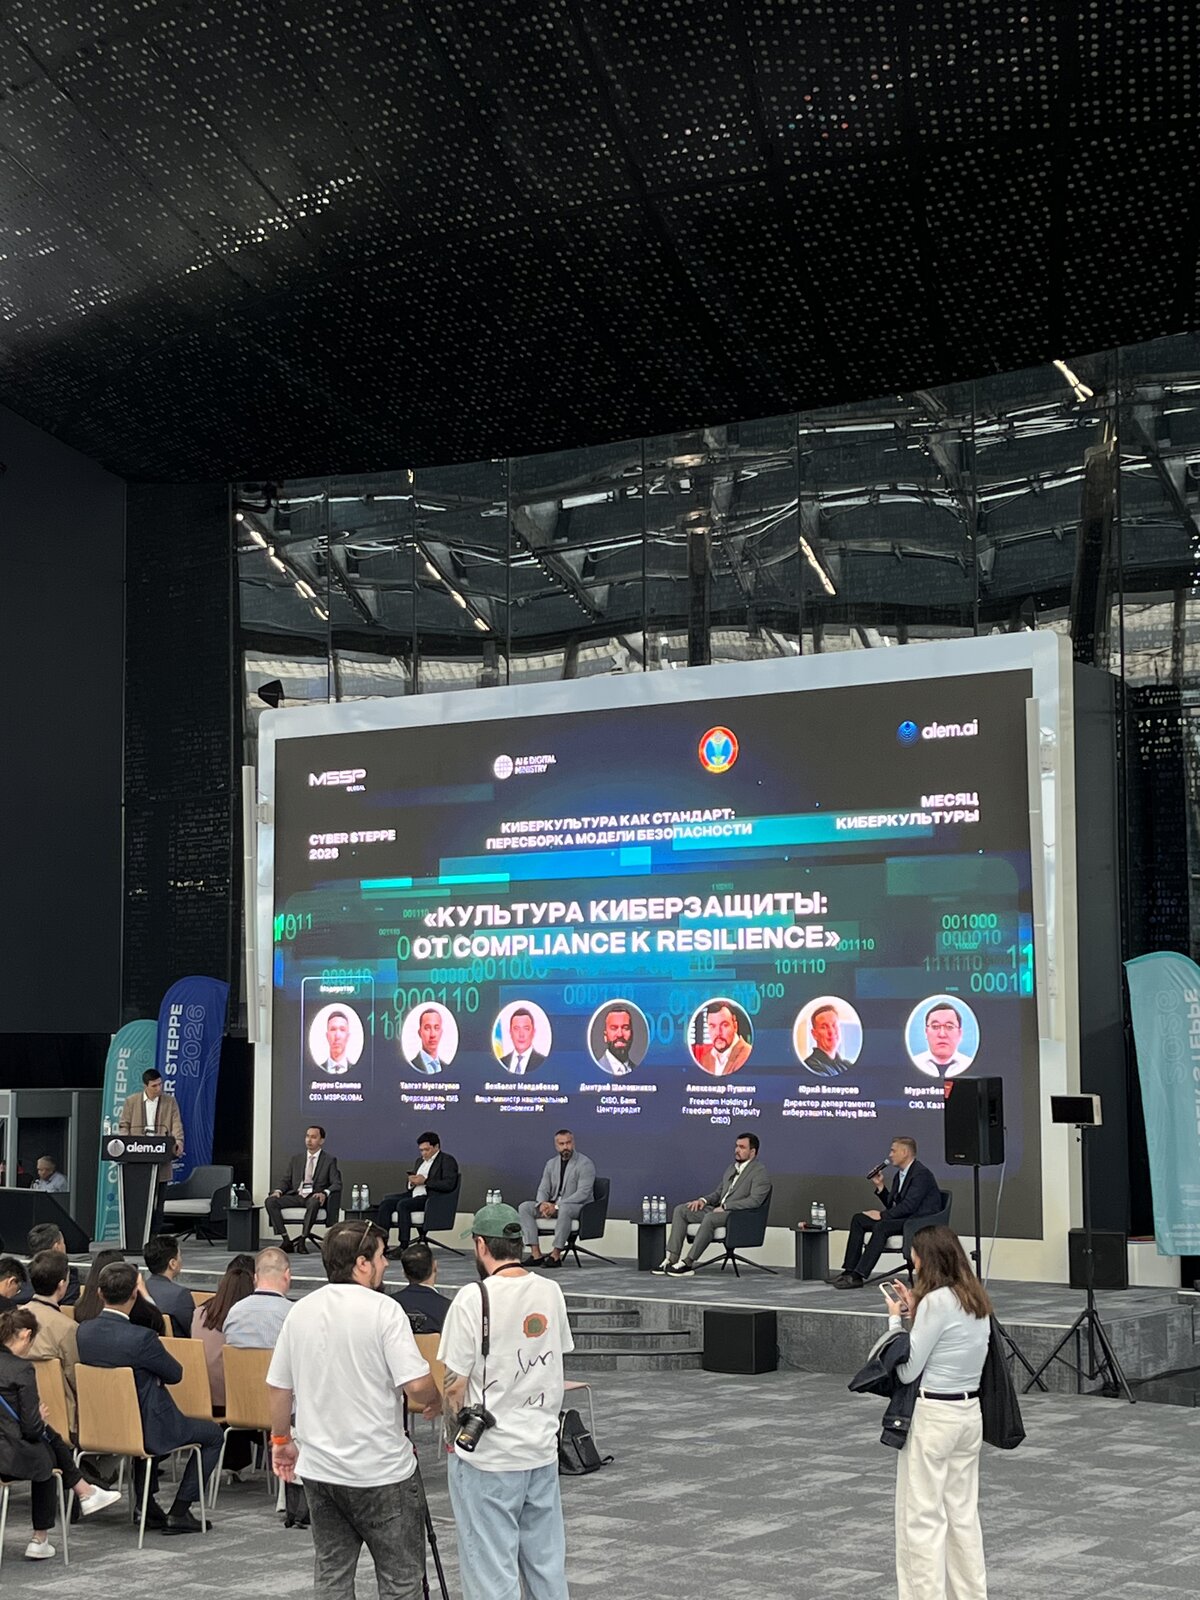
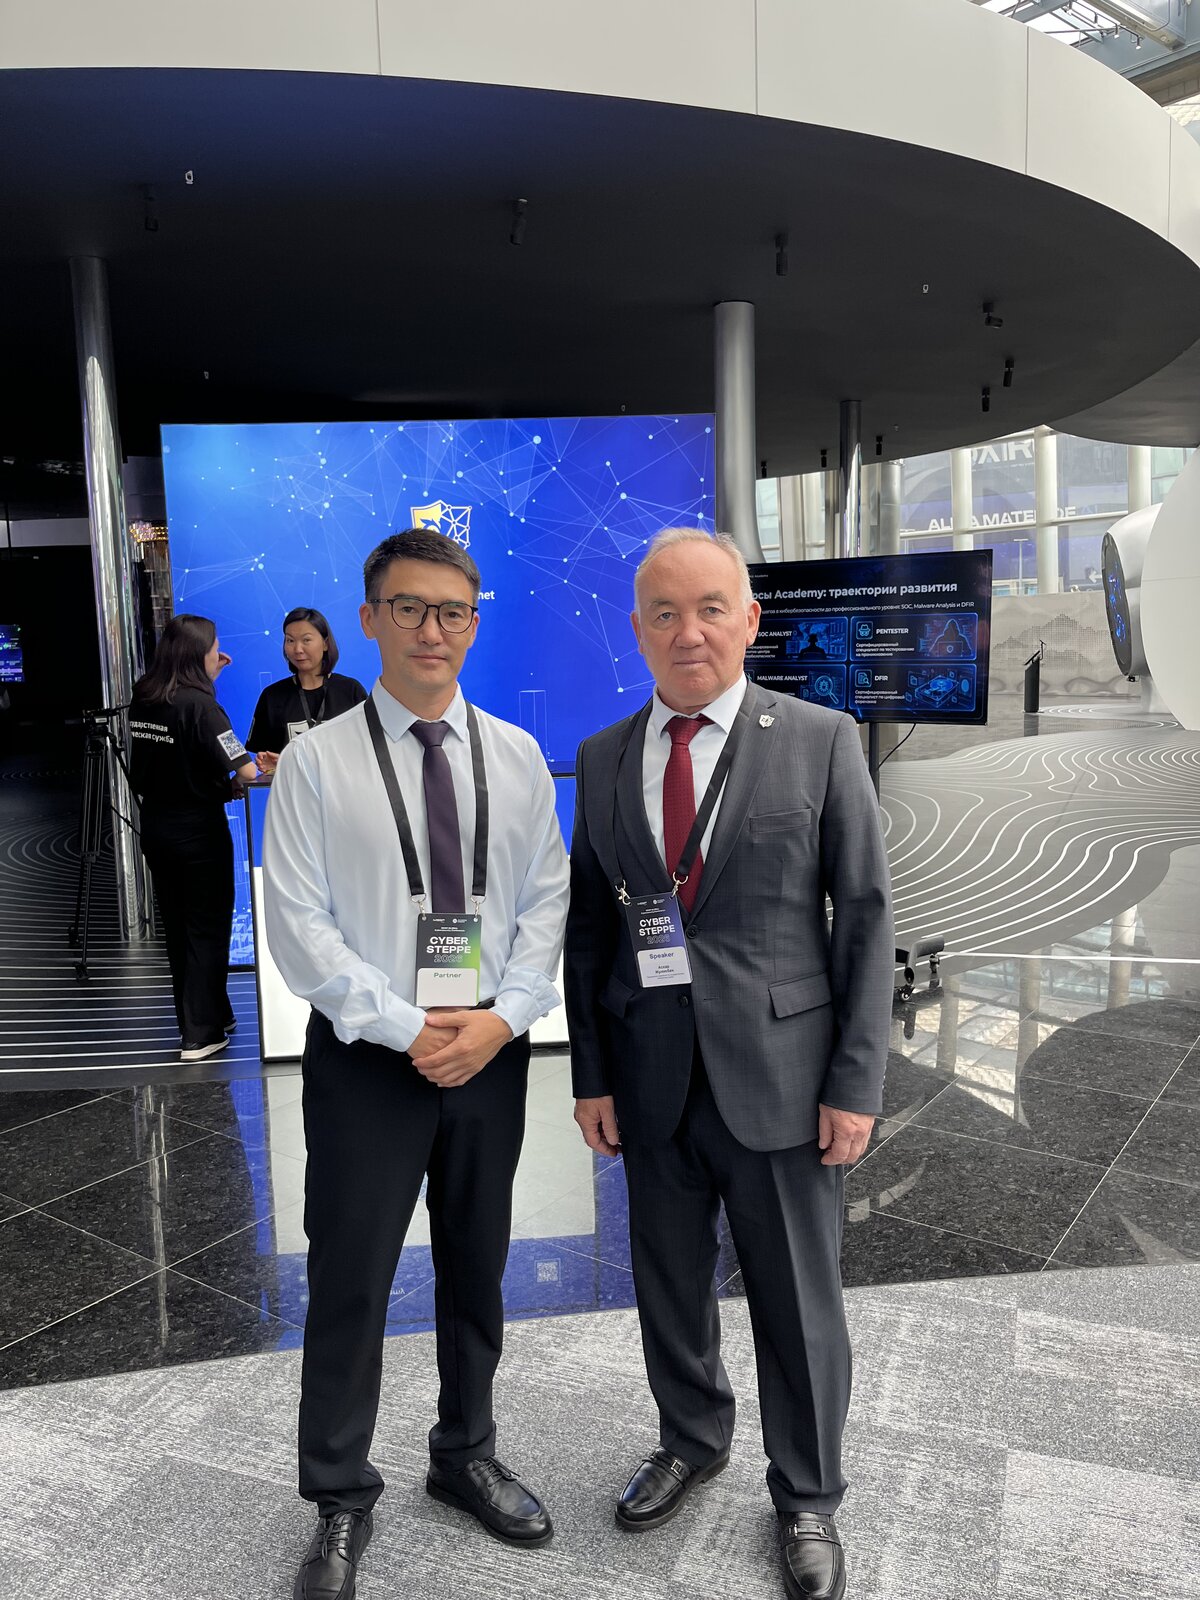
Стенд IntelX на конференции Cyber Steppe 2026 Команда IntelX у стенда компании Панельная сессия «Госзакупки vs киберзащита: что стоит на пути сервисной модели» Панельная сессия «Культура киберзащиты: от compliance к resilience» Представитель IntelX на площадке Alem.ai
1 / 5

Сентябрь — месяц цифровой безопасности.

Конференция открывает этот месяц и становится единой национальной площадкой, объединяющей государство, бизнес, экспертов и общество для развития культуры кибергигиены.

Она даёт старт масштабной кампании, которая в течение сентября охватывает все регионы Казахстана и помогает формировать навыки безопасного поведения в цифровой среде.

10-11 сентября 2026 года в Астане, на площадке Alem.ai состоялась конференция Cyber Steppe, посвящённая вопросам кибергигиены и цифровой устойчивости.

IntelX стала участником мероприятия, представив свою компанию, направления работы и решения в области информационной и кибербезопасности. В рамках конференции была представлена наша отечественная разработка — платформа AlertX AI, объединяющая функции SIEM, SOAR и UEBA с локальным ИИ-анализом, при котором данные не покидают периметр организации.

Конференция объединила представителей бизнеса, государственных структур, экспертов и участников IT-сообщества. В рамках мероприятия обсуждались актуальные вопросы защиты от киберугроз, цифровой безопасности и развития культуры кибергигиены.

Платформа вызвала живой интерес у посетителей и участников конференции: специалисты и представители организаций обсуждали возможности AlertX AI, сбор и корреляцию событий ИБ, автоматическое реагирование на инциденты и применение локального ИИ.

AlertX AI — единственная подобная разработка в Казахстане. В настоящее время платформа проходит испытания на соответствие требованиям информационной безопасности.

Связь

Контакты

Готовы ответить на вопросы и подготовить предложение для вашего бизнеса.

Электронная почта
info@intelx.kz
Адрес

Мангистауская обл., г. Актау

2 мкрн, БЦ «Сункар», каб. 728

Мессенджеры

Оставить заявку

Нажимая «Отправить заявку», вы открываете чат WhatsApp с уже заполненным текстом заявки.